Эксперт Руслан Пермяков, занимающий пост заместителя директора Центра компетенций НТИ «Технологии доверенного взаимодействия» на базе ТУСУР, разъяснил механизмы работы мошенников через фальшивые QR-коды. В интервью для RT специалист подробно описал сценарии, которые могут привести к краже данных или денежных средств.
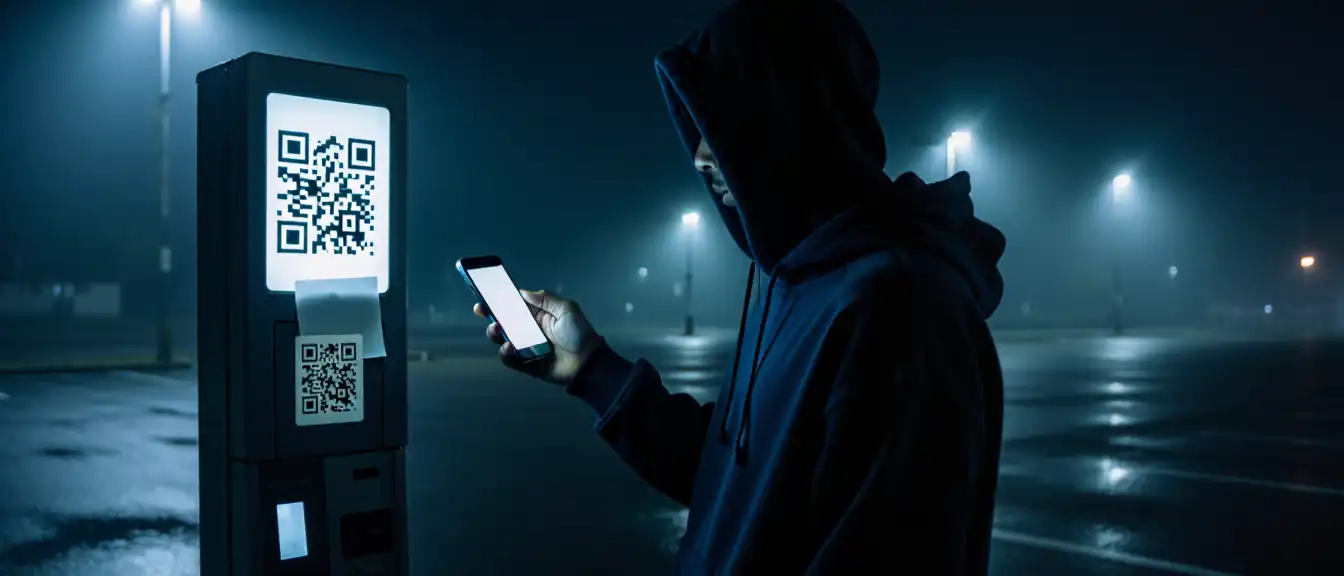
По словам Руслана Пермякова, преступники часто прибегают к физическому вмешательству: они могут наклеивать свои коды поверх оригинальных меток в общественных местах, будь то парковочные зоны, кафе или рекламные объявления. Существует и цифровой метод обмана, когда сканирование ведет на фишинговый ресурс. Такие сайты имитируют интерфейс популярных сервисов, включая социальные сети, электронную почту, портал «Госуслуг» или банковские платформы, с целью выманивания паролей, логинов и реквизитов банковских карт.
Аналитик также выделил риск подмены назначения платежа. Вместо оплаты счета или парковки пользователь может случайно осуществить прямой перевод на счет злоумышленника. Кроме того, в процессе перехода по ссылке человеку могут попытаться навязать загрузку вредоносного программного обеспечения.
Для минимизации угроз Руслан Пермяков рекомендует придерживаться следующих правил:
— Избегать сканирования случайных наклеек на столбах или объявлений от анонимных лиц;
— Визуально проверять, не перекрывает ли новый код старый;
— Использовать функции камеры, позволяющие увидеть адрес сайта до перехода по ссылке, и тщательно проверять доменное имя на предмет опечаток, лишних символов или странных окончаний;
— При совершении транзакций ориентироваться на данные в банковском приложении (сумму и имя получателя), а не только на информацию, отображаемую на веб-странице.
В случае возникновения подозрений эксперт советует использовать только проверенные официальные приложения или самостоятельно вводить адреса сайтов в строку браузера. Руслан Пермяков отметил, что само по себе открытие страницы обычно не приводит к компрометации данных, если пользователь не вводит конфиденциальную информацию и не скачивает файлы. Тем не менее, технически сайт может получить доступ к IP-адресу, сведениям о браузере и типе устройства. Существует также вероятность zero-click атак, использующих уязвимости операционных систем или браузеров без активного участия человека.
Алгоритм действий при инцидентах:
Если произошел ввод пароля — необходимо немедленно сменить его на официальном ресурсе, завершить все текущие сеансы и активировать двухфакторную аутентификацию. В ситуации с передачей данных карты или совершением подозрительного платежа следует незамедлительно уведомить банк. При загрузке подозрительного файла требуется его удалить и пересмотреть разрешения установленных приложений. Если же пользователь случайно разрешил сайту отправку уведомлений, это нужно исправить в настройках браузера.